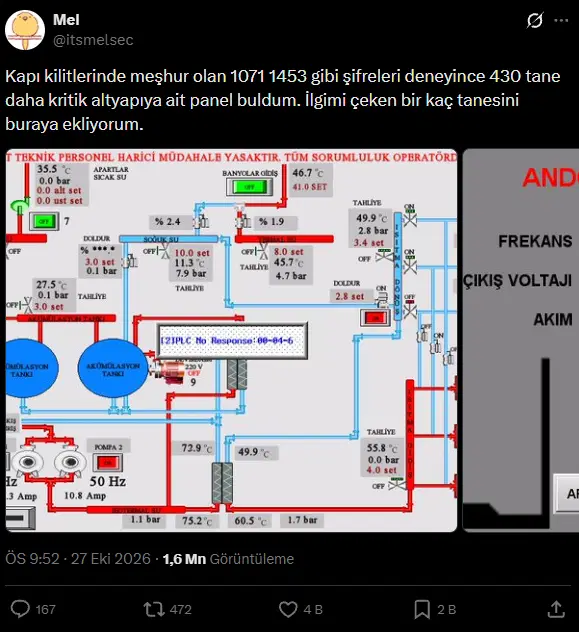
La ciberseguridad de infraestructuras críticas en Turquía, como los sistemas de control de agua, aguas residuales y válvulas, ha vuelto a ser objeto de debate tras una nueva denuncia. Un investigador de ciberseguridad, que utiliza el nombre de usuario “itsmelsec” en redes sociales, afirmó haber detectado 430 nuevos paneles de control industrial expuestos a internet y sostuvo haber accedido a algunos de ellos utilizando contraseñas fáciles de adivinar.
Según la publicación del investigador, entre las contraseñas probadas se incluyeron las secuencias numéricas “1071” y “1453”, de uso común en Turquía. En las capturas de pantalla compartidas se observan interfaces de control que contienen información como el estado operativo de las bombas, los niveles de los depósitos, los valores de presión en las tuberías y la posición de las válvulas.
¿QUÉ ABARCAN LAS DENUNCIAS?
Entre los sistemas que supuestamente aparecen en las publicaciones se encuentran bombas de agua, plantas de tratamiento de aguas residuales, líneas de agua potable, sistemas de agua caliente, válvulas de estabilización de presión y pantallas de control de reguladores. Aunque en algunas interfaces se observan opciones para encender o apagar bombas o abrir y cerrar válvulas, esto no prueba por sí solo que el investigador pueda realizar una operación física en dichos sistemas.
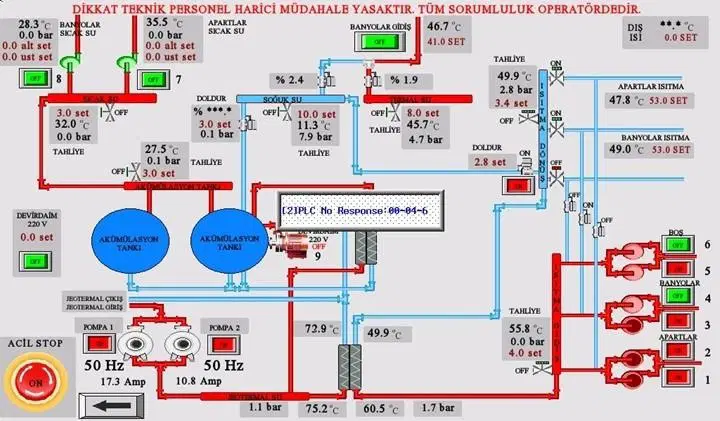
Se informó que en una de las imágenes aparecía el logotipo de ASKİ y la frase “Planta de Elevación de Aguas Residuales de Kuşadası Yeniköy”, donde se monitoreaban el nivel del tanque de la bomba de elevación y las frecuencias de operación de tres bombas. En otra pantalla, se mostraba una interfaz de control que, según se indicaba, pertenecía a una sala de válvulas de estabilización de presión, junto con los logotipos de İLBANK y ASKİ.
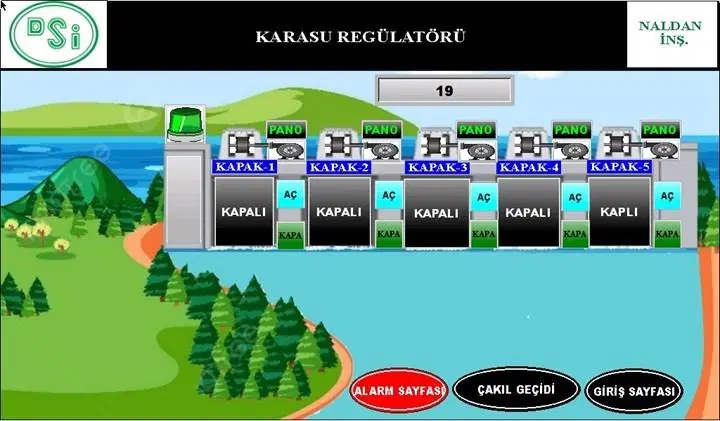
Entre las imágenes publicadas por el investigador también se encuentra una pantalla titulada “Regulador Karasu” que lleva el logotipo de la DSİ. En este panel se observa el estado de cinco compuertas y las opciones de apertura y cierre. En otra imagen titulada “Sistema de Control de Válvulas de la Zona Industrial Organizada de Şanlıurfa” también aparecen el estado de las válvulas de entrada y salida de agua junto con sus botones de control.
Los sistemas de control industrial se utilizan para la gestión remota de procesos físicos, como el bombeo, almacenamiento y tratamiento de agua, así como para el monitoreo de válvulas en las líneas. Si estos sistemas están expuestos a internet y no están protegidos por métodos de autenticación robustos, aumenta el riesgo de acceso no autorizado. El uso de contraseñas predeterminadas o fáciles de adivinar se considera uno de los principales factores que agravan este riesgo.
¿QUÉ HABÍA DICHO ASKİ ANTERIORMENTE?
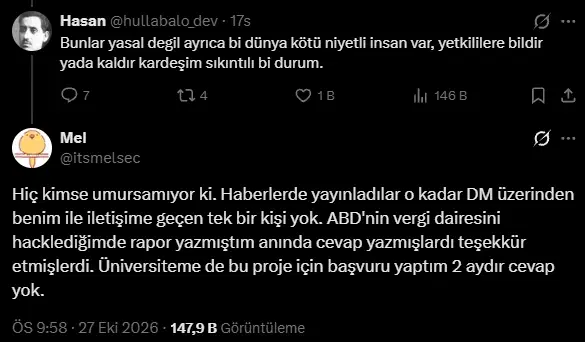
Tras las denuncias, aún no se ha verificado de forma independiente si las pantallas compartidas pertenecen realmente a las instituciones públicas mencionadas ni cuál es el nivel de acceso real. El investigador también afirmó que ninguna institución se ha puesto en contacto con él en relación con los sistemas que dice haber expuesto.
El director general de ASKİ, Memduh Aslan Akçay, en una declaración realizada ante denuncias similares anteriores, había señalado que las capturas de pantalla compartidas no coincidían con los sistemas de ASKİ. Akçay había expresado: “No se observa ninguna vulnerabilidad de seguridad, pero seguimos realizando nuestros controles para garantizar nuestra seguridad. Somos conscientes de la importancia de la ciberseguridad y trabajamos para mantenerla al máximo nivel”.
Ahora queda la duda de si las instituciones cuyos nombres o logotipos aparecen en las nuevas publicaciones realizarán una declaración al respecto.
Fuente de la noticia: 12punto