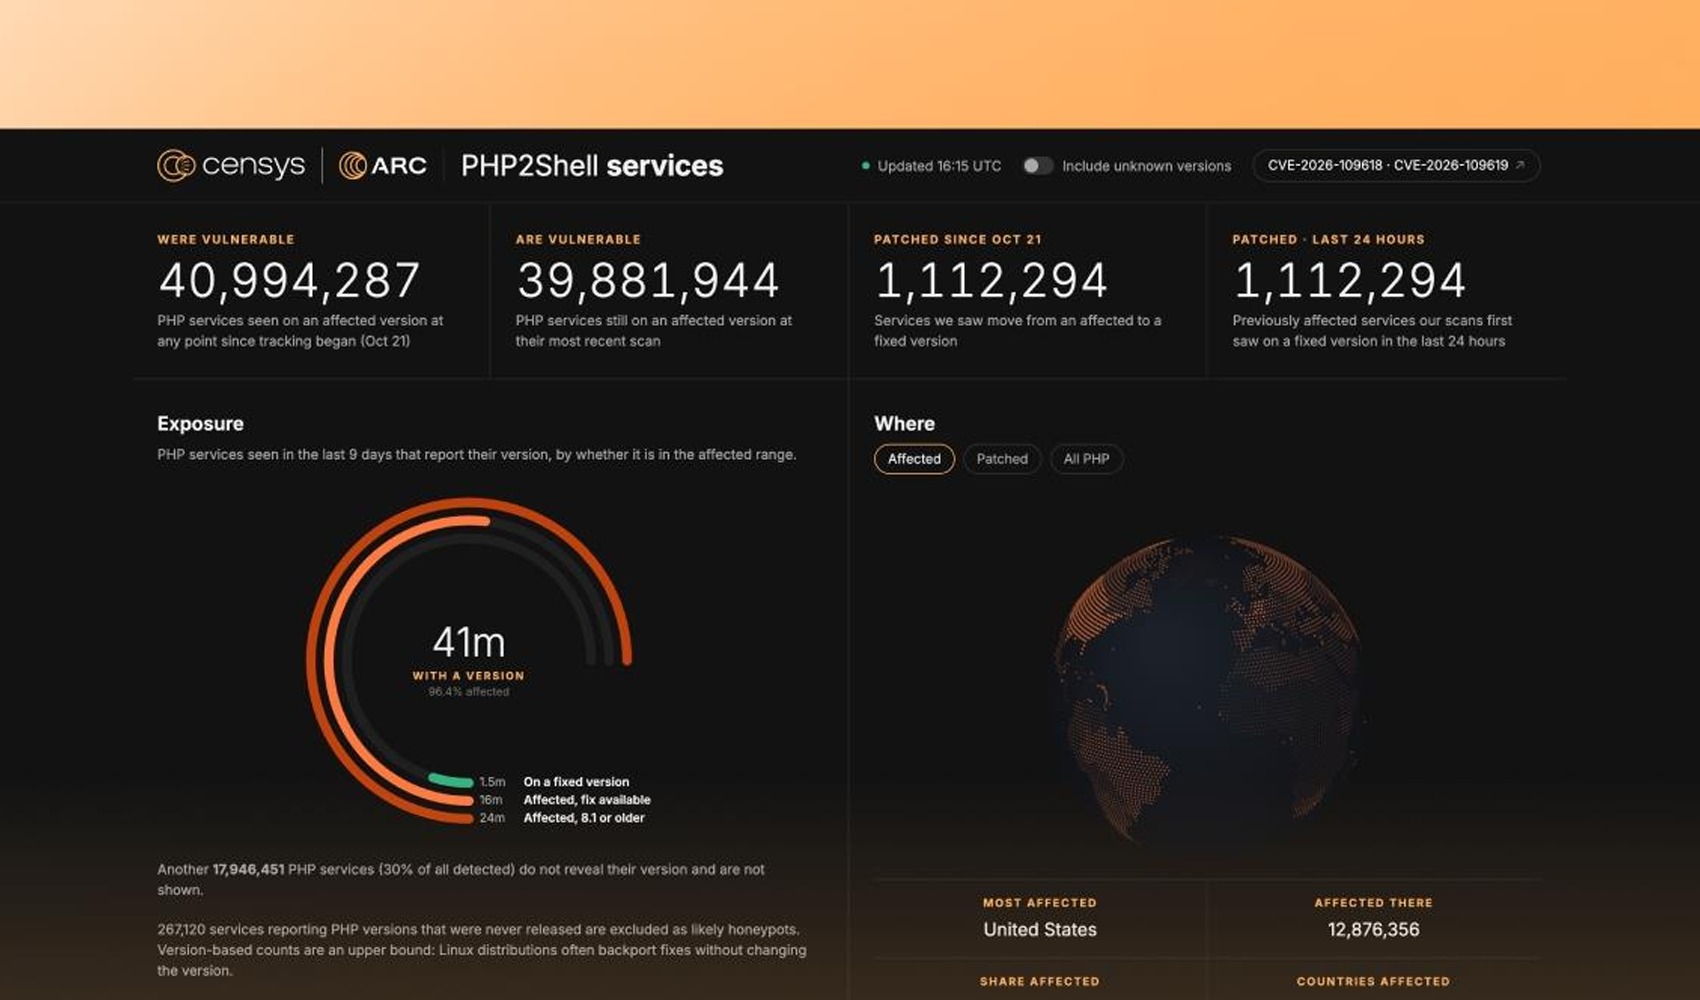
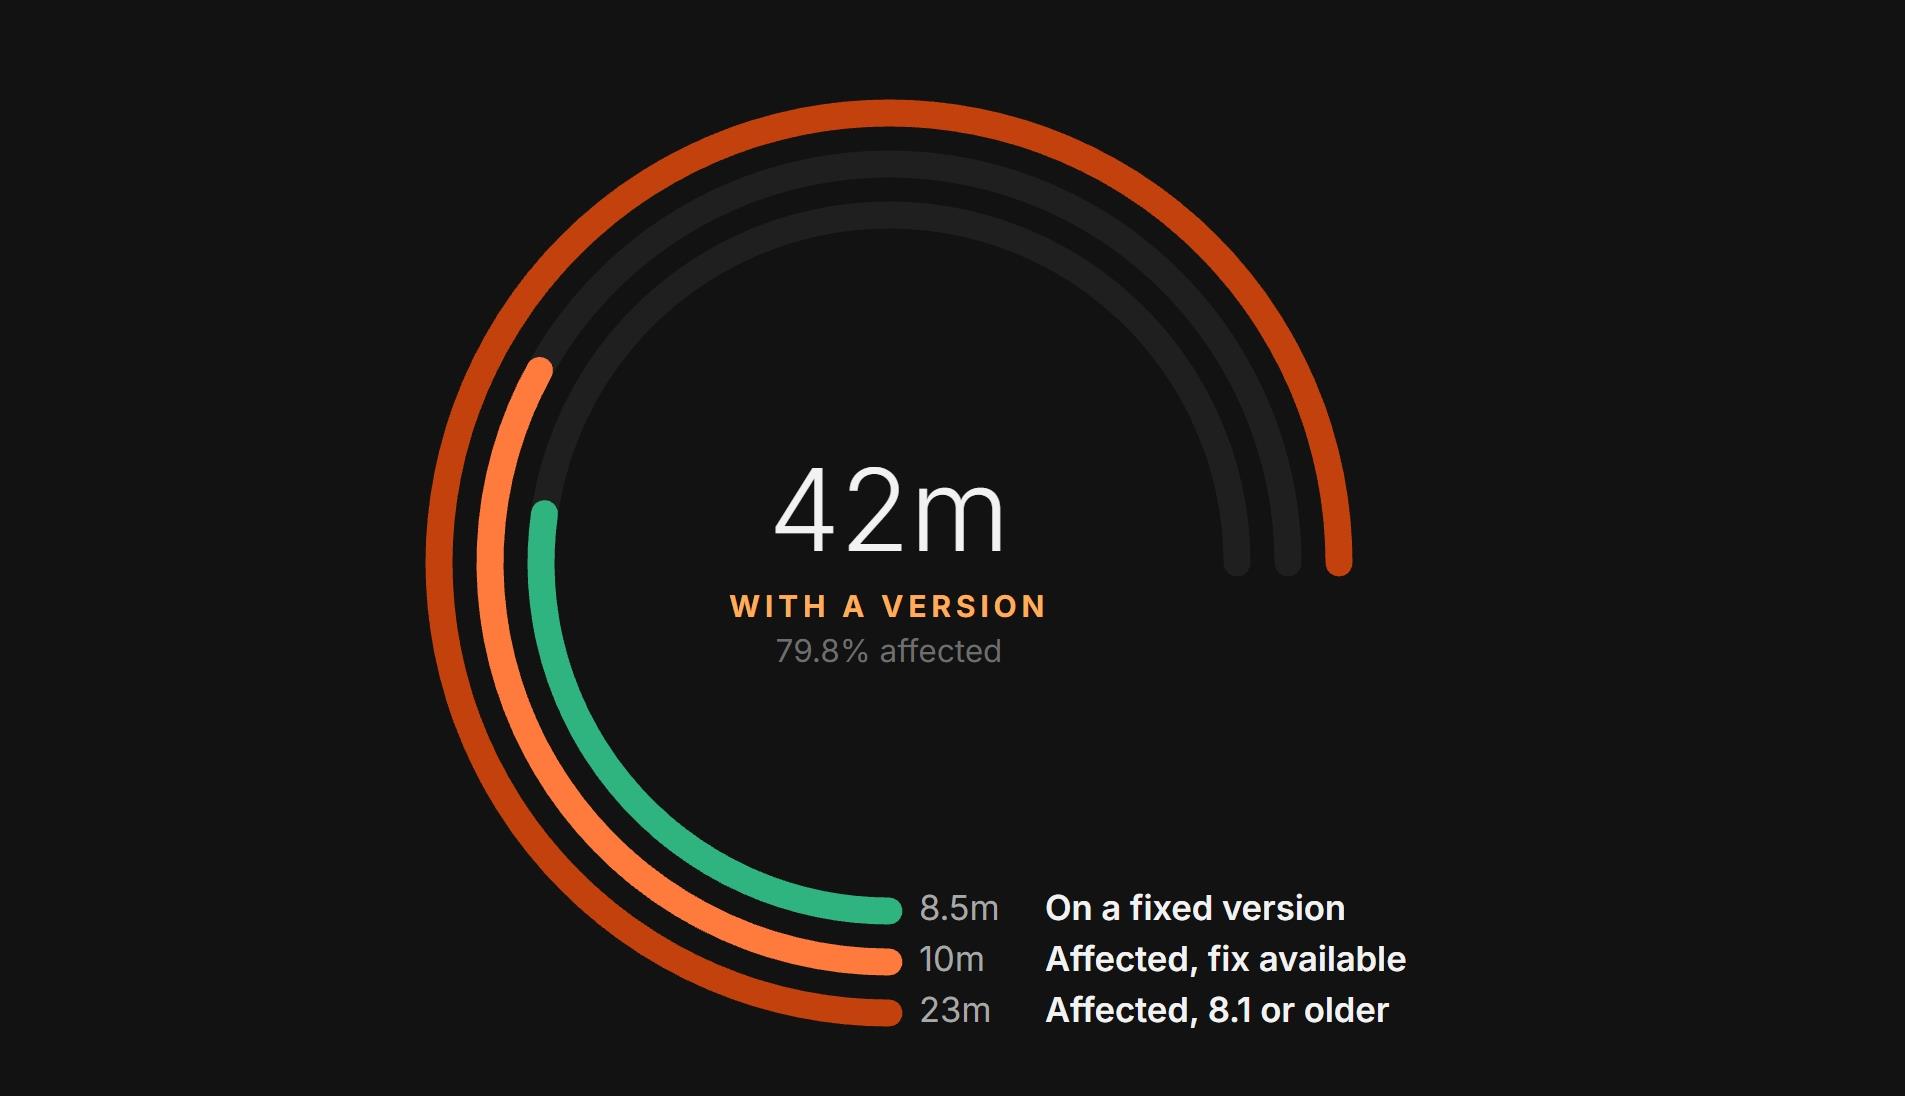
Un panel de monitoreo en vivo publicado por la empresa de ciberseguridad Censys sobre las vulnerabilidades denominadas PHP2Shell ha revelado que las versiones antiguas de PHP siguen utilizándose ampliamente en todo el mundo. Según los datos del panel, desde que comenzó el proceso de seguimiento el 21 de octubre, el número de servicios identificados como usuarios de versiones de PHP afectadas alcanzó los 41 millones 433 mil 822. En los últimos escaneos, se observó que 33 millones 500 mil 304 servicios aún operan con una versión de PHP afectada.
Censys determinó que, en el mismo periodo, 7 millones 943 mil 892 servicios migraron a versiones corregidas. De estos, 7 millones 241 mil 171 fueron visualizados con la versión parcheada en las últimas 24 horas. Sin embargo, la medición utilizada por la empresa no muestra directamente el número de servidores o instituciones; dado que un servidor puede albergar múltiples sitios web o servicios, cada servicio se evalúa como un registro independiente.
LOS DATOS DE TURQUÍA LLAMAN LA ATENCIÓN
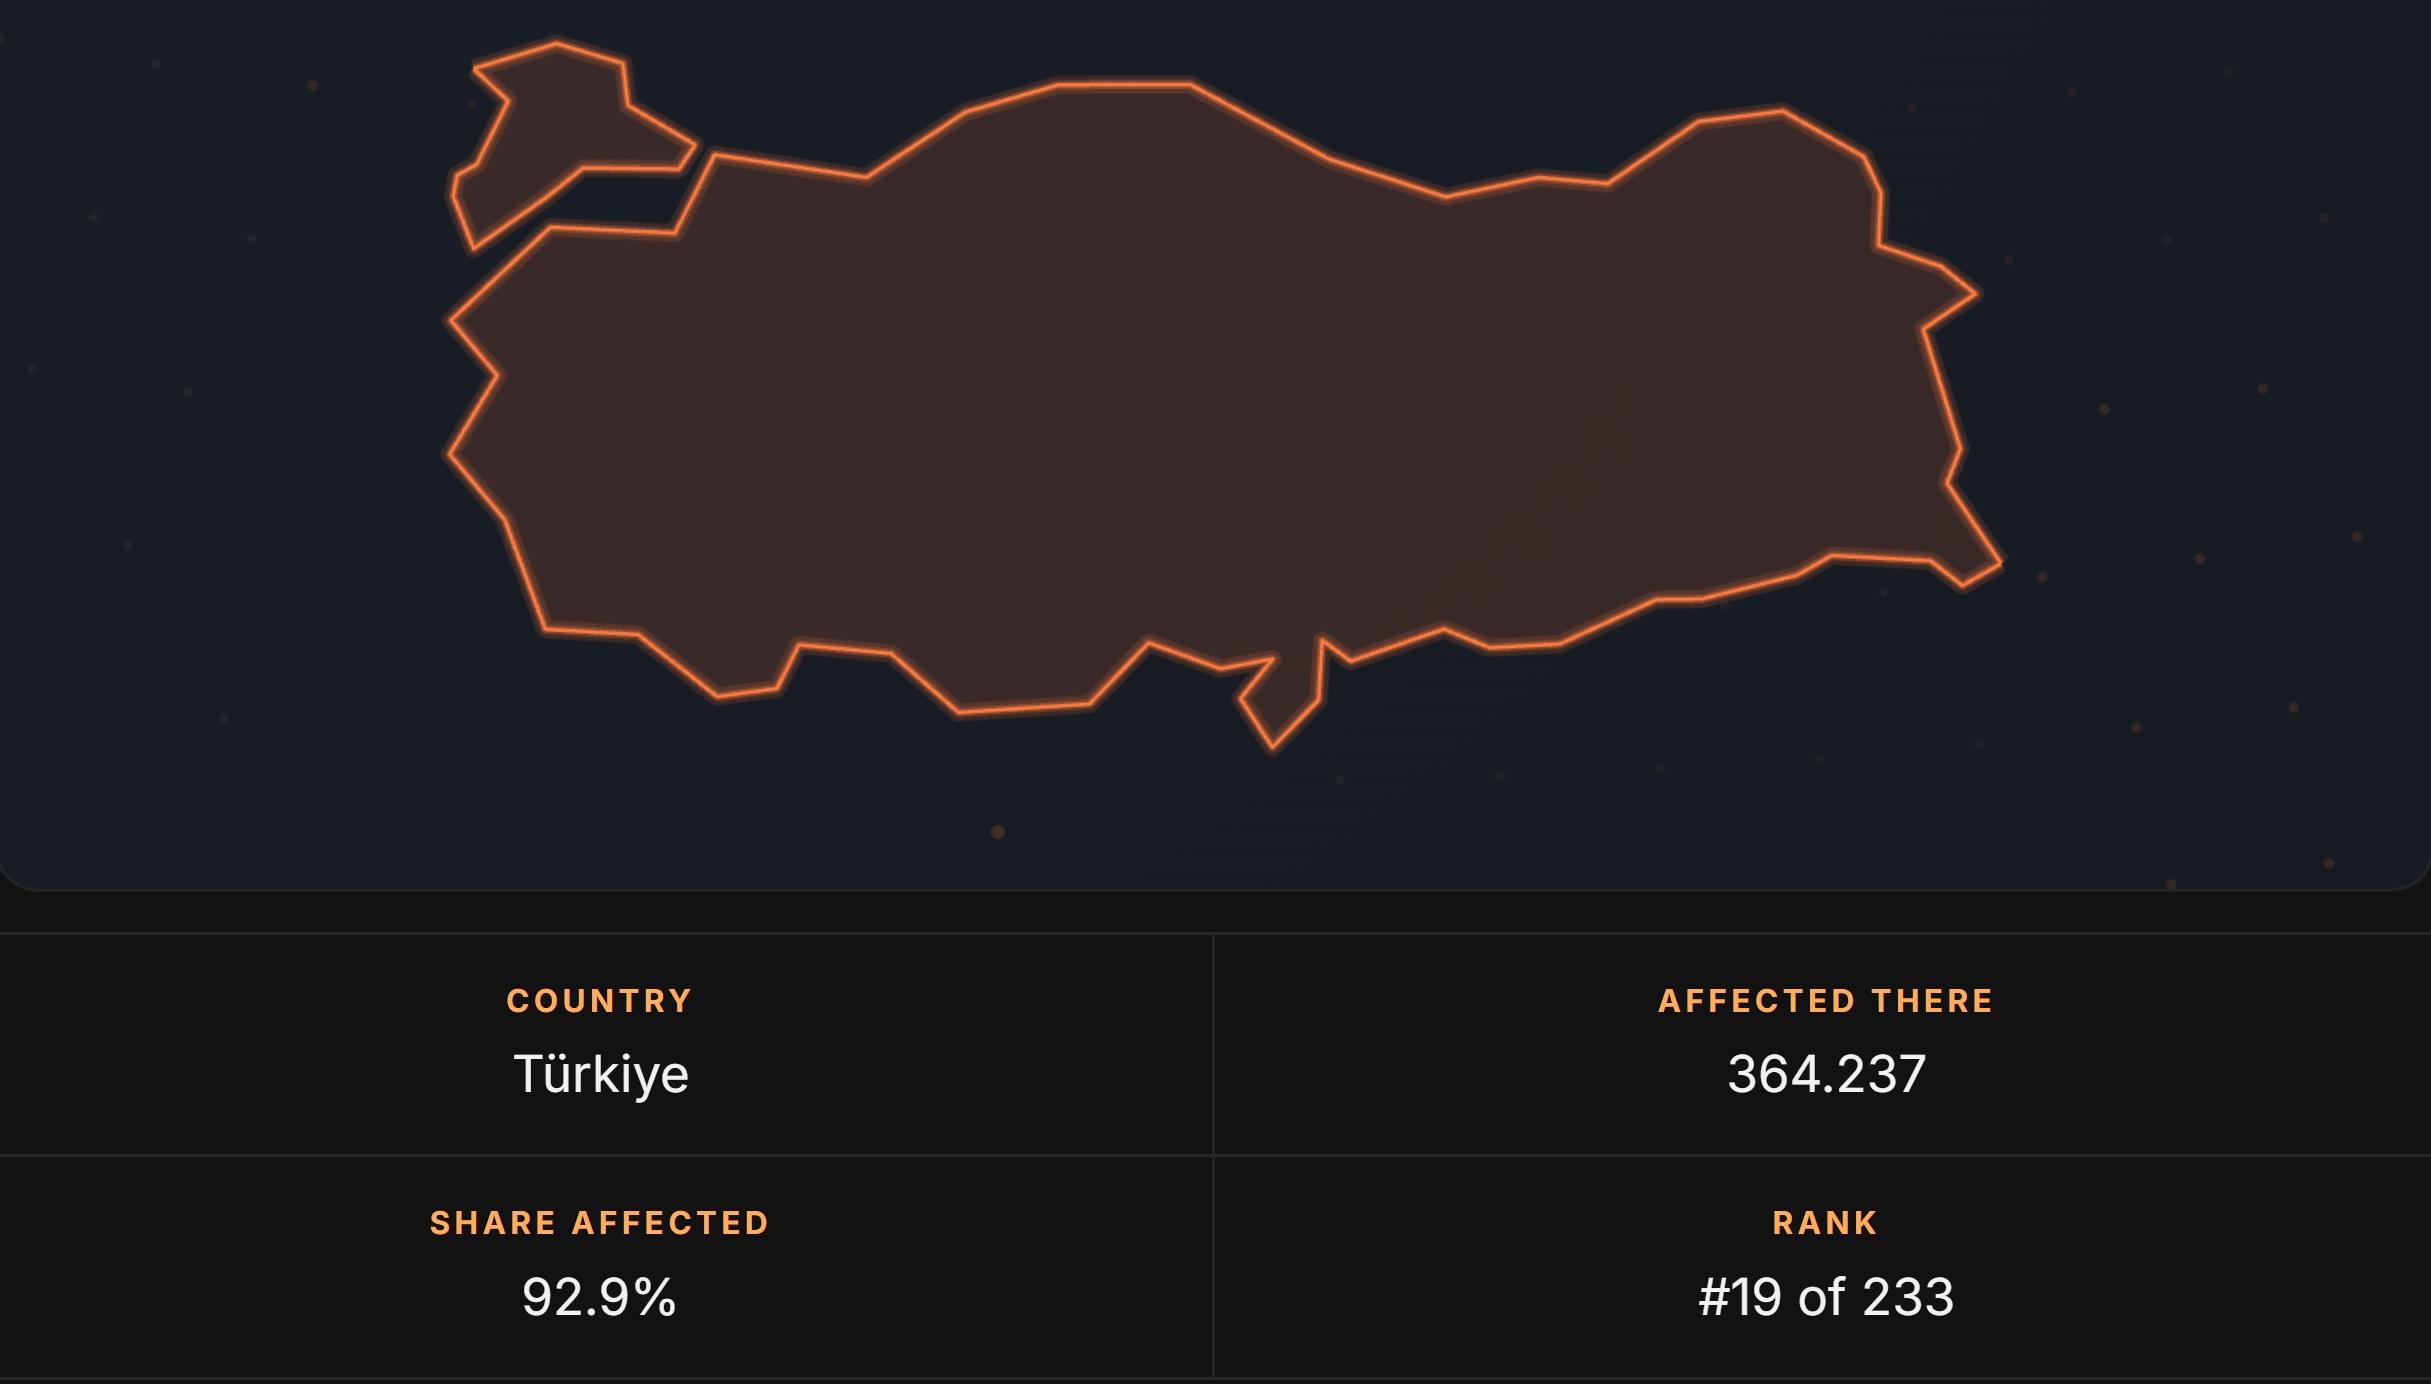
Según el panorama por país, 364 mil 237 servicios PHP en Turquía aparecen entre las versiones afectadas. Esta cifra corresponde al 92,9% de los servicios PHP de origen turco que revelan información de su versión. Turquía ocupó el puesto 19 entre 233 países y regiones en la clasificación realizada según el número y la tasa de servicios afectados.
No obstante, estos datos no significan que todos los sitios web o servidores en Turquía estén definitivamente expuestos a ataques. La clasificación de Censys se basa en las versiones de PHP reportadas en los escaneos. Dado que algunas distribuciones de Linux pueden aplicar correcciones de seguridad de forma retroactiva sin cambiar el número de versión, algunos sistemas que en realidad están parcheados pueden aparecer en la categoría de versiones afectadas.
NIVEL DE GRAVEDAD DE LAS VULNERABILIDADES: 9,2
PHP2Shell abarca dos vulnerabilidades críticas de seguridad rastreadas con los códigos CVE-2026-109618 y CVE-2026-109619. Las vulnerabilidades, derivadas de errores en la gestión de memoria de PHP, pueden permitir a los atacantes ejecutar código de forma remota sin autenticación bajo las condiciones adecuadas. Por esta razón, surgen riesgos graves como el acceso a archivos y bases de datos en los sistemas afectados. Ambas vulnerabilidades recibieron una calificación de gravedad de 9,2 sobre 10.
Las vulnerabilidades fueron detectadas con la contribución de investigadores de Calif y Wiz durante los trabajos realizados en el marco de la iniciativa Patch the Planet de OpenAI. Los investigadores de seguridad, aprovechando también herramientas asistidas por inteligencia artificial, revelaron problemas en PHP que habían pasado desapercibidos durante mucho tiempo. Las vulnerabilidades se hicieron públicas el 21 de octubre de 2026, y el equipo de PHP publicó las nuevas versiones que contienen las correcciones de seguridad ese mismo día.
Tras el anuncio, también salieron a la luz intentos de explotación. AWS informó que, cuatro días antes del anuncio, el 17 de octubre, detectó un intento proveniente de una dirección IP anónima en un sistema honeypot. Por parte de Cloudflare, también se observaron intentos de ataque que comenzaron antes del anuncio y se aceleraron posteriormente.
El equipo de PHP publicó las versiones 8.2.35, 8.3.36, 8.4.27 y 8.5.12 para cerrar las vulnerabilidades. Dado que no se ofrece una actualización de seguridad oficial para PHP 8.1 y ramas anteriores, los sistemas que utilizan estas versiones deben migrarse a una versión de PHP compatible.
Fuente de la noticia: 12punto