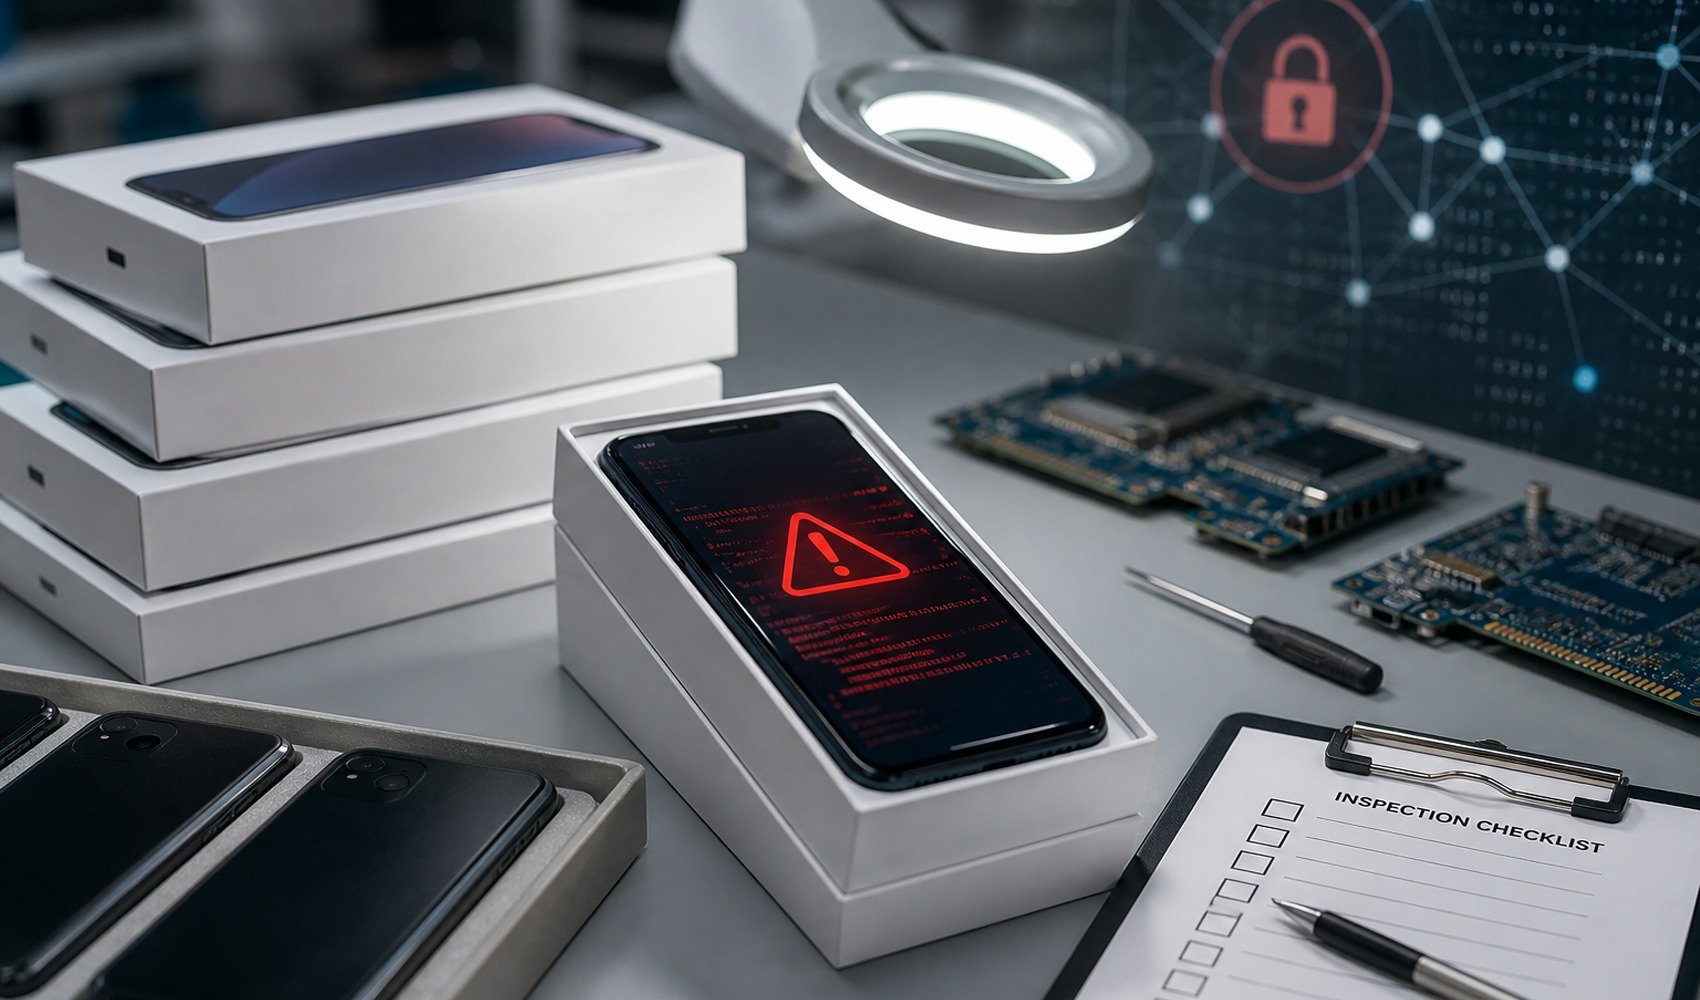
La empresa de ciberseguridad Bitdefender informó que algunos teléfonos Android fueron infectados con software malicioso antes de llegar a manos de los usuarios. Según la investigación, los atacantes se infiltraron en la cadena de suministro de los dispositivos e insertaron códigos maliciosos a nivel del software del sistema.
Los hallazgos apuntan específicamente a modelos de algunos fabricantes con sede en China dentro del segmento de teléfonos asequibles y resistentes. Entre los dispositivos afectados se mencionaron los modelos Doogee S200 X, Doogee Fire 3 Max y Cubot KINGKONG X. La investigación también señaló que se detectó malware similar en teléfonos falsificados que imitaban a marcas reconocidas.
Según la evaluación de Bitdefender, el caso no se limita a un país específico. Se informó que el software malicioso llegó a miles de dispositivos en más de 150 países, entre los cuales se encuentran Estados Unidos, Francia, Italia, Alemania, España, México y Brasil.
SOSPECHA DE INFILTRACIÓN EN LA CADENA DE SUMINISTRO
Los investigadores señalan que los códigos maliciosos, observados principalmente en dispositivos con procesadores MediaTek, pueden obtener altos privilegios en el sistema. Esto abre la puerta a que los atacantes interfieran con las aplicaciones instaladas y ejecuten código de forma remota sin el consentimiento del usuario.
Se destaca que el ataque es diferente a un caso clásico de "instalación de aplicaciones maliciosas". Dado que los códigos maliciosos están integrados en el software del sistema de los dispositivos, la amenaza puede estar activa desde el momento en que se enciende el teléfono por primera vez. Por esta razón, simplemente eliminar una aplicación sospechosa no siempre es suficiente para limpiar el dispositivo.
Bitdefender anunció que la infraestructura del malware descarga diferentes aplicaciones en una segunda etapa y que se han detectado 32 aplicaciones maliciosas en este contexto. Se señaló que estas aplicaciones pueden parecer herramientas comunes como el pronóstico del tiempo, administradores de archivos, bloqueadores de aplicaciones o editores de audio.
Una parte importante de las actividades detectadas consiste en fraude publicitario. Las aplicaciones maliciosas pueden generar visualizaciones falsas ejecutando anuncios a través de ventanas invisibles para el usuario. De esta manera, aunque el propietario del teléfono no realice ninguna acción, su dispositivo puede ser utilizado en segundo plano para generar ingresos.
La investigación también indicó que el riesgo no se limita a esto. Se afirmó que algunas aplicaciones se comunican con servidores de comando y control pertenecientes a los atacantes, y que los teléfonos comprometidos pueden utilizarse como proxy para redirigir el tráfico de red a través de los dispositivos de las víctimas.
Según los expertos, este tipo de casos aumenta la importancia de la auditoría de la cadena de suministro en la seguridad de los dispositivos móviles. El software malicioso instalado a nivel de sistema no siempre puede eliminarse fácilmente con las medidas habituales que los usuarios pueden tomar después de comprar el dispositivo.
Fuente de la noticia: 12punto